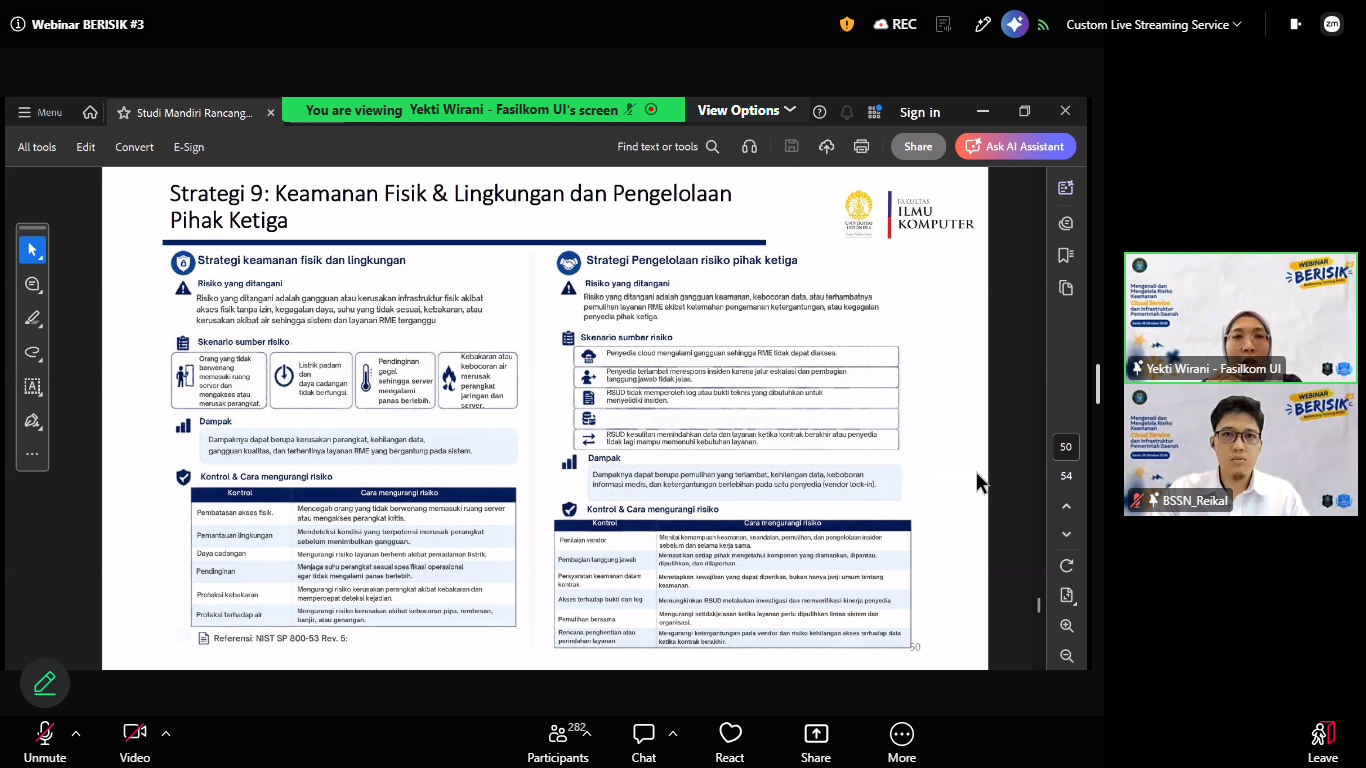
Dalam upaya meningkatkan kesadaran dan kesiapsiagaan terhadap ancaman keamanan siber, Badan Siber dan Sandi Negara (BSSN) menyelenggarakan Webinar Berbincang Tentang Risiko (BERISIK) #3 dengan tema “Mengenali dan Mengelola Risiko Keamanan Cloud Service dan Infrastruktur Keamanan Informasi Pemerintah Daerah” pada Senin, 19 Oktober 2026, pukul 08.30 WIB hingga selesai.
Kegiatan ini menjadi sarana untuk meningkatkan pemahaman mengenai risiko keamanan informasi, khususnya dalam pengelolaan layanan komputasi awan (cloud service) dan infrastruktur teknologi informasi di lingkungan pemerintah daerah. Pengelolaan risiko yang tepat diperlukan untuk menjaga kerahasiaan, integritas, dan ketersediaan informasi, sekaligus mendukung keberlangsungan layanan pemerintahan digital.
Salah satu isu yang menjadi perhatian dalam pembahasan keamanan siber adalah meningkatnya risiko eksploitasi kerentanan aplikasi, penyalahgunaan Application Programming Interface (API), kompromi akses melalui Virtual Private Network (VPN), serta serangan terhadap infrastruktur cloud. Berbagai pola serangan tersebut menunjukkan pentingnya penerapan langkah pencegahan dan pengamanan secara menyeluruh, terutama pada sistem yang terhubung dengan internet dan layanan yang dikelola oleh pihak ketiga.
Berkaca dari laporan insiden siber di Jepang pada September–Oktober 2026, serangan terhadap sejumlah perusahaan besar, termasuk insiden ransomware pada infrastruktur cloud IDC Frontier yang dilaporkan berdampak pada 495 organisasi, menjadi pengingat bahwa gangguan pada layanan teknologi informasi dapat menimbulkan dampak luas terhadap organisasi yang bergantung pada infrastruktur tersebut.
Dalam konteks pemerintah daerah, kondisi ini menegaskan pentingnya identifikasi aset digital, pemetaan risiko, pemantauan aktivitas sistem, serta evaluasi berkala terhadap konfigurasi keamanan. Pemerintah daerah juga perlu memastikan bahwa setiap layanan digital memiliki kontrol keamanan yang memadai sesuai dengan tingkat risiko dan kebutuhan operasionalnya.
Langkah Mitigasi untuk Memperkuat Keamanan Informasi Pemerintah Daerah
Untuk mengurangi potensi ancaman terhadap layanan digital dan infrastruktur informasi, terdapat sejumlah langkah mitigasi yang perlu menjadi perhatian.
Pertama, melakukan pemeriksaan log keamanan secara berkala, termasuk meninjau aktivitas yang mencurigakan pada aplikasi web, API, VPN, server, dan lingkungan cloud. Pemeriksaan log selama 60 hari terakhir dapat menjadi salah satu langkah awal dalam mendeteksi indikasi kompromi, dengan tetap melakukan validasi indikator kompromi (Indicator of Compromise/IoC) menggunakan bukti pendukung sebelum mengambil tindakan lebih lanjut.
Kedua, memastikan seluruh aplikasi dan sistem memperoleh pembaruan keamanan secara tepat waktu. Sistem yang memiliki kerentanan, khususnya layanan yang dapat diakses dari internet, perlu menjadi prioritas dalam proses penanganan risiko. Akses publik terhadap layanan yang tidak diperlukan juga harus dibatasi untuk mengurangi permukaan serangan.
Ketiga, memperkuat pengamanan API melalui penerapan autentikasi dan otorisasi yang memadai, pembatasan jumlah permintaan, serta pengelolaan kunci API dan masa berlaku token secara aman. Langkah ini penting untuk mencegah akses tanpa izin dan penyalahgunaan layanan digital.
Keempat, mengevaluasi keamanan VPN dan mekanisme akses jarak jauh dengan mengaktifkan autentikasi multifaktor (Multi-Factor Authentication/MFA), meninjau hak akses pengguna, serta menonaktifkan akun pemeliharaan vendor yang tidak lagi digunakan. Pengawasan terhadap aktivitas akses administratif juga perlu ditingkatkan.
Kelima, memperkuat perlindungan data dan sistem pencadangan pada lingkungan cloud. Pemerintah daerah perlu menerapkan pemisahan cadangan data dari lingkungan produksi, mempertimbangkan penggunaan immutable backup, serta melakukan pengujian pemulihan secara berkala untuk memastikan layanan dapat dipulihkan apabila terjadi insiden.
Pentingnya Kolaborasi dalam Pengelolaan Risiko Siber
Pengelolaan risiko keamanan informasi tidak hanya menjadi tanggung jawab pengelola teknologi informasi, tetapi juga memerlukan dukungan pimpinan, pengelola layanan, tim keamanan informasi, dan pihak ketiga yang terlibat dalam penyelenggaraan sistem elektronik.
Melalui kegiatan BERISIK #3, peningkatan pemahaman mengenai risiko keamanan cloud service dan infrastruktur keamanan informasi diharapkan dapat mendorong pemerintah daerah untuk semakin proaktif dalam mengidentifikasi ancaman, memperkuat pengendalian keamanan, serta meningkatkan kesiapan menghadapi insiden siber.
Dengan penerapan mitigasi yang tepat dan berkelanjutan, pemerintah daerah diharapkan mampu menjaga keamanan data, meningkatkan ketahanan infrastruktur digital, serta memastikan pelayanan publik tetap berjalan secara aman dan andal.
Mari tingkatkan kesadaran dan kesiapsiagaan keamanan siber untuk mewujudkan ruang digital yang aman dan tepercaya.
Yuk, #JagaRuangSiber bersama BSSN! 🤝
Salam PERISAI BSSN 🛡️
#KitaNyamanKarenaAman